GPT-5.6 Sol dan Gemini 4 Argon Bantu Temukan Celah Kritis PHP Tersembunyi 10 Tahun
 Rizki Ahmad Noviyandi
Oktober 22, 2026 9:20 AM
.
5 menit membaca
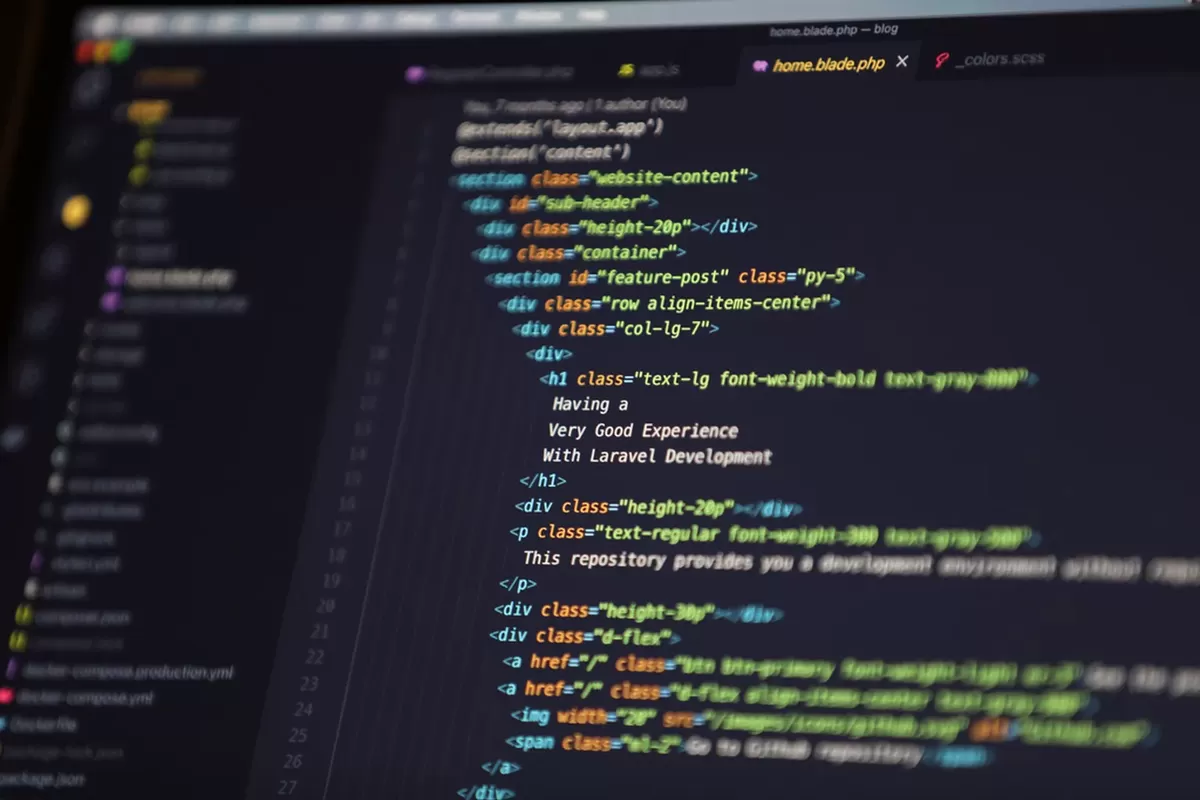
GPT-5.6 Sol dan Gemini 4 Argon Bantu Ungkap Celah Keamanan Kritis PHP yang Bertahan Selama Bertahun-tahun
Perkembangan kecerdasan buatan (AI) kembali menunjukkan peran penting dalam dunia keamanan siber. Dua model kecerdasan buatan, GPT-5.6 Sol dari OpenAI dan Gemini 4 Argon dari Google, dilaporkan turut membantu peneliti menemukan kerentanan kritis pada PHP, bahasa pemrograman yang banyak digunakan untuk membangun dan menjalankan situs web. Temuan tersebut menjadi perhatian karena kelemahan pada perangkat lunak yang digunakan secara luas dapat menimbulkan risiko keamanan bagi berbagai layanan digital.
Kerentanan tersebut dikenal dengan nama PHP2Shell. Masalah ini berkaitan dengan komponen inti PHP yang bertugas memproses permintaan dan menjalankan kode pada sisi server. Karena berada pada lapisan dasar sistem, kelemahan tersebut berpotensi menimbulkan dampak yang lebih luas dibandingkan gangguan yang hanya terjadi pada satu aplikasi atau plugin tertentu. Meski demikian, tingkat risiko pada setiap situs bergantung pada versi PHP, konfigurasi server, serta kondisi sistem yang digunakan.
Penemuan ini memperlihatkan bagaimana AI dapat dimanfaatkan untuk membantu proses analisis kode, mengidentifikasi pola kesalahan pemrograman, dan mempercepat penelitian keamanan perangkat lunak. Dalam kasus tersebut, GPT-5.6 Sol digunakan dalam penelitian yang dilakukan perusahaan keamanan siber Calif melalui inisiatif Patch the Planet yang didukung OpenAI. Sementara itu, perusahaan keamanan siber Wiz juga menemukan kerentanan terkait melalui penelitian independen dengan memanfaatkan platform Wiz Atlas serta model AI, termasuk Gemini 4 Argon dan GPT-5.6 Sol.
Keterlibatan beberapa tim penelitian menunjukkan bahwa pengungkapan kerentanan ini bukan semata-mata hasil kerja satu model AI. Keahlian peneliti, proses pemeriksaan kode, pengujian teknis, serta koordinasi dengan pengembang perangkat lunak tetap menjadi bagian penting dalam memastikan suatu kelemahan benar-benar dapat dibuktikan dan ditangani secara tepat.
Kerentanan Lama Kembali Menjadi Perhatian
Salah satu aspek yang membuat temuan ini menarik adalah riwayat persoalan teknis yang berkaitan dengan pengelolaan memori dalam PHP. Sejumlah masalah serupa telah menjadi perhatian dalam proses audit dan pengembangan perangkat lunak selama bertahun-tahun. Namun, menemukan indikasi kelemahan tidak selalu berarti bahwa dampaknya dapat langsung dibuktikan atau bahwa tersedia cara praktis untuk mengeksploitasinya.
Kemampuan AI dalam menelusuri kode dan menghubungkan berbagai petunjuk teknis dapat membantu peneliti memahami persoalan yang kompleks. Dengan bantuan analisis otomatis, tim keamanan dapat mempersempit area yang perlu diperiksa, menguji dugaan kerentanan, serta mengevaluasi apakah perbaikan yang disiapkan telah mengatasi akar permasalahan.
Meski demikian, klaim bahwa suatu celah benar-benar tersembunyi selama sepuluh tahun perlu dipahami berdasarkan riwayat teknis masing-masing masalah. Sebuah kerentanan dapat memiliki akar persoalan yang telah lama diketahui, tetapi baru kemudian dipahami secara menyeluruh ketika peneliti menemukan cara untuk membuktikan dampak keamanannya. Karena itu, keberhasilan penelitian ini lebih tepat dilihat sebagai hasil dari kemajuan metode analisis dan pengujian keamanan.
Dampak terhadap Keamanan Situs Web
PHP digunakan dalam berbagai aplikasi web, sistem pengelolaan konten, dan layanan berbasis server. Oleh sebab itu, kerentanan pada komponen inti bahasa pemrograman ini dapat memengaruhi banyak sistem yang mengandalkan versi rentan. Sejumlah konfigurasi tertentu berpotensi menghadapi risiko serius, termasuk kemungkinan eksekusi kode tanpa izin atau terbukanya informasi sensitif dari memori proses.
Namun, tidak berarti seluruh situs yang menggunakan PHP otomatis dapat diserang dengan cara yang sama. Dampak aktual bergantung pada versi perangkat lunak, konfigurasi server, lingkungan operasional, serta penerapan pembaruan keamanan. Pengelola situs perlu memeriksa apakah sistem yang digunakan termasuk dalam versi terdampak dan mengikuti petunjuk resmi dari pengembang PHP maupun penyedia layanan hosting.
Pembaruan keamanan pada komponen inti PHP juga berbeda dari pembaruan aplikasi situs. Memperbarui sistem pengelolaan konten atau plugin saja belum tentu menyelesaikan masalah apabila lingkungan PHP yang mendasarinya masih menggunakan versi rentan. Karena itu, administrator server dan penyedia hosting memiliki peran penting dalam memastikan perbaikan diterapkan secara menyeluruh.
AI Mempercepat Penelitian dan Perbaikan Keamanan
Selain membantu menemukan kelemahan, teknologi AI dapat mendukung proses verifikasi perbaikan, analisis kode, serta penyusunan metode deteksi terhadap aktivitas yang mencurigakan. Kemampuan tersebut memungkinkan tim keamanan bekerja lebih efisien, terutama ketika harus memeriksa perangkat lunak dengan basis kode besar dan kompleks.
Baca Juga:
Dalam kasus PHP2Shell, proses penanganan melibatkan koordinasi antara peneliti keamanan, pengembang PHP, perusahaan teknologi, dan sejumlah pihak yang berkaitan dengan keamanan infrastruktur digital. Koordinasi seperti ini diperlukan agar informasi kerentanan dapat ditangani secara bertanggung jawab dan pembaruan tersedia sebelum rincian teknis dimanfaatkan secara luas untuk tujuan yang merugikan.
OpenAI melalui inisiatif Patch the Planet mendorong pemanfaatan AI untuk memperkuat keamanan perangkat lunak sumber terbuka. Pendekatan ini menempatkan AI sebagai alat bantu bagi peneliti dan pengembang untuk menemukan masalah lebih awal, mempercepat penyusunan perbaikan, serta meningkatkan perlindungan terhadap sistem yang digunakan masyarakat luas.
Tantangan Baru bagi Industri Keamanan Siber
Di balik manfaatnya, peningkatan kemampuan AI juga menghadirkan tantangan baru. Teknologi yang dapat membantu peneliti menemukan kerentanan berpotensi digunakan oleh pihak tidak bertanggung jawab untuk mempercepat pencarian kelemahan dan menyesuaikan metode serangan terhadap sistem yang berbeda. Kondisi tersebut membuat kecepatan respons dan kualitas koordinasi keamanan menjadi semakin penting.
Karena itu, perusahaan teknologi dan pengelola infrastruktur digital perlu menyeimbangkan pemanfaatan AI dengan sistem pengamanan yang memadai. Pengujian yang bertanggung jawab, pengungkapan kerentanan secara terkoordinasi, pemantauan sistem, dan penerapan pembaruan tepat waktu menjadi bagian penting dalam mengurangi risiko keamanan.
Bagi pengelola situs web, langkah yang perlu diprioritaskan adalah memastikan versi PHP yang digunakan masih mendapatkan dukungan keamanan, memeriksa pengumuman resmi mengenai kerentanan PHP2Shell, serta memasang pembaruan yang sesuai dengan lingkungan operasional. Pengguna layanan hosting juga dapat meminta konfirmasi kepada penyedia layanan mengenai status perlindungan server mereka.
Temuan ini sekaligus menegaskan bahwa kecerdasan buatan mulai memainkan peran yang semakin besar dalam menjaga keamanan ekosistem digital. Meski AI dapat mempercepat proses analisis, keputusan teknis tetap membutuhkan verifikasi manusia, pengujian yang cermat, dan kerja sama antara pengembang dengan peneliti keamanan.
Ke depan, penggunaan AI dalam penelitian keamanan diperkirakan semakin berkembang. Tantangan utamanya bukan hanya menemukan lebih banyak kerentanan, tetapi memastikan kelemahan tersebut dapat diperbaiki sebelum menimbulkan dampak yang merugikan. Kolaborasi antara pengembang perangkat lunak, perusahaan keamanan siber, dan penyedia teknologi menjadi salah satu kunci untuk menjaga layanan digital tetap aman dan dapat diandalkan.
Jurnalis : Rizki Ahmad Noviyandi
“`
Anda mungkin juga menyukainya
Dapatkan Notifikasi Fakta Terkini
Aktifkan notifikasi untuk mendapatkan update berita terbaru, fakta penting, dan informasi viral langsung ke perangkat Anda.
 Jangan Tampilkan Lagi
Ya, Saya Mau !